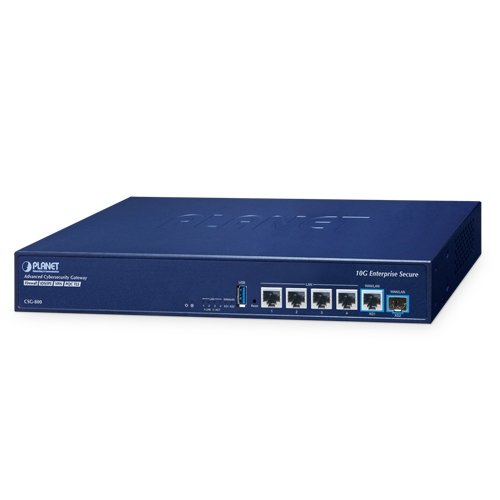
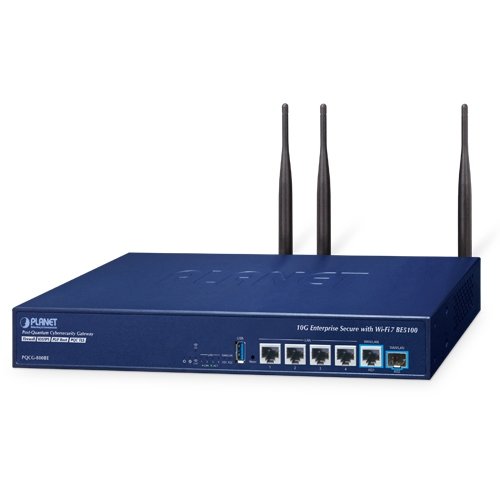
Шлюз сетевой безопасности с защитой от квантовых угроз (2 порта 10G, 4 порта 10/100/1000T)
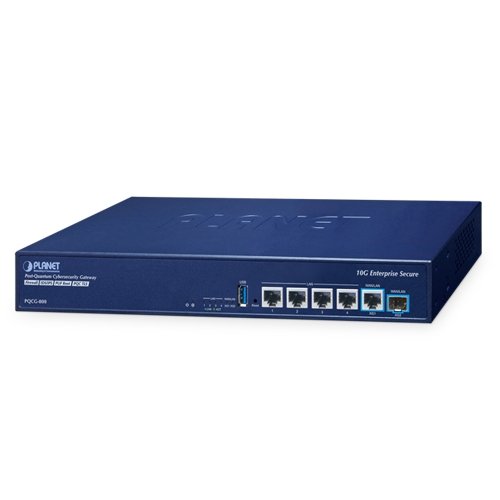
 Шлюз сетевой безопасности с защитой от квантовых угроз (2 порта 10G, 4 порта 10/100/1000T)


Кибербезопасный шлюз, устойчивый к квантовым угрозам и основанный на технологии PUF
PLANET PQCG-800 — это шлюз кибербезопасности корпоративного класса, основанный на квантовой архитектуре PUF и использующий аппаратный корень доверия на основе PUF для усиления безопасности устройства на аппаратном уровне. Сочетая аппаратную защиту, постквантовую криптографию, IDS/IPS, DPI уровня 7, аутентификацию Zero Trust и многопротокольный VPN, PQCG-800 обеспечивает комплексную защиту корпоративных и критически важных сетевых сред. Его архитектура безопасности на основе PUF также поддерживает аппаратную авторизацию конфигурации с помощью ключа PLANET CoreTrust, помогая предотвратить несанкционированные изменения критически важных настроек шлюза даже в случае компрометации учетных данных. Оснащенный четырехъядерным процессором с двумя интерфейсами 10G, он обеспечивает высокопроизводительное и безопасное подключение для сложных сетевых развертываний.
Аппаратный корень доверия на основе PUF и защита конфигурации
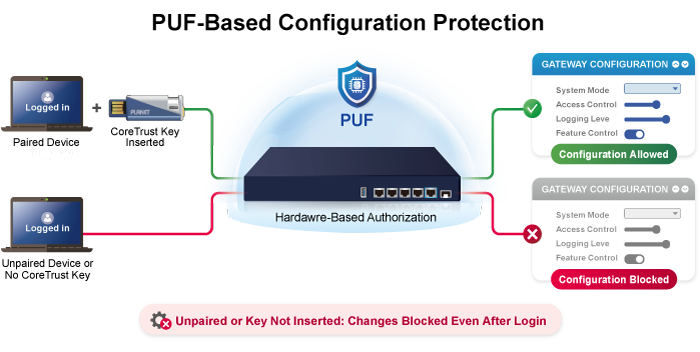
В основе PQCG-800 лежит технология физически неклонируемых функций (PUF), которая создает аппаратный фундамент доверия для защиты критически важных операций. Для авторизации изменений конфигурации шлюз использует ключ CoreTrust в сочетании со связанным с ним устройством управления, обеспечивая дополнительный уровень контроля на аппаратном уровне. Изменять защищенные настройки шлюза может только то устройство, которое прошло процедуру сопряжения и в которое установлен авторизованный ключ CoreTrust. Даже если злоумышленник получит доступ к сети или действующие учетные данные, он не сможет изменить конфигурацию без наличия необходимого аппаратного средства авторизации. Это помогает снизить риск захвата системы с использованием скомпрометированных учетных данных, а также предотвращает несанкционированное изменение политик безопасности.
Постквантовая криптография для долгосрочной защиты данных
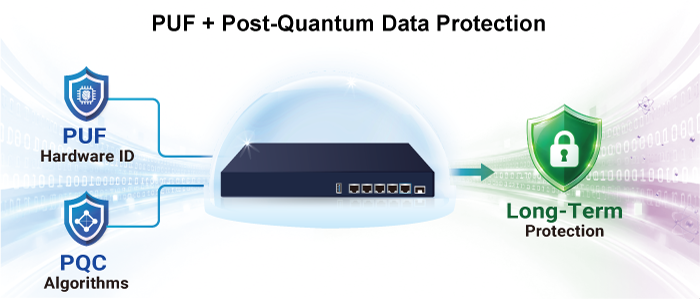
Основываясь на аппаратном корне доверия на базе PUF, PQCG-800 использует постквантовые криптографические технологии для повышения устойчивости связи к возникающим угрозам квантовых вычислений. Эта устойчивая к квантовым вычислениям архитектура безопасности разработана для решения таких рисков, как «сбор данных сейчас, расшифровка позже», когда зашифрованная информация, полученная сегодня, потенциально может быть расшифрована будущими квантовыми компьютерами. Сочетая аппаратное доверие с постквантовой защитой, PQCG-800 обеспечивает более надежную основу безопасности для долгосрочной защиты конфиденциальных корпоративных и критически важных коммуникационных систем.
Защита от SCA и аппаратное TRNG с поддержкой PUF
В устройстве PQCG-800 реализована защита от атак по сторонним каналам (Anti-SCA), помогающая предотвратить утечку криптографических ключей. Аппаратный генератор истинно случайных чисел (TRNG), использующий технологию физически неклонируемых функций (PUF), обеспечивает безопасное создание криптографических ключей, дополнительно укрепляя аппаратную основу безопасности шлюза.
Расширенная защита от угроз со встроенными системами обнаружения и предотвращения вторжений (IDS/IPS) и глубоким анализом пакетов на уровне 7 (Layer 7 Deep Packet Inspection)
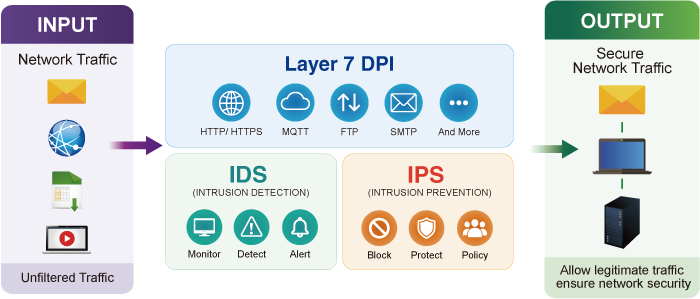
Устройство PQCG-800 объединяет встроенные функции обнаружения и предотвращения вторжений (IDS/IPS) с технологией глубокого анализа пакетов (DPI) на уровне приложений (Layer 7), обеспечивая непрерывный контроль сетевого трафика и выявление вредоносной активности до того, как она повлияет на бизнес-процессы. Анализируя трафик на уровне приложений в режиме реального времени, шлюз обнаруживает известные угрозы, блокирует подозрительные соединения и повышает прозрачность работы приложений, помогая организациям снижать киберриски и поддерживать надежность сетевых коммуникаций.
Непрерывный мониторинг безопасности с использованием журналов безопасности и плановых обновлений сигнатур
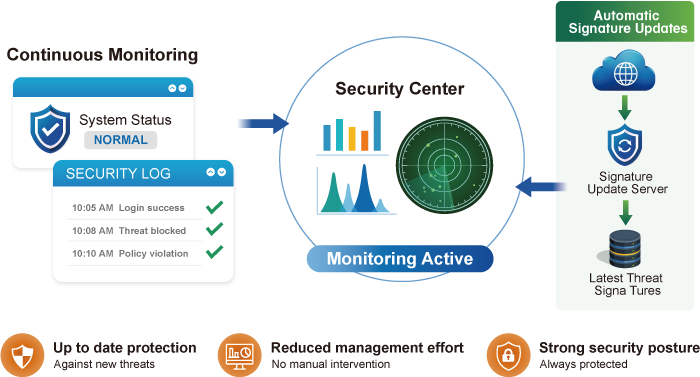
PQCG-800 предоставляет журналы безопасности, отчеты о событиях и регулярные обновления сигнатур, что упрощает управление кибербезопасностью и повышает уровень видимости угроз. Администраторы могут отслеживать сетевую активность, анализировать инциденты безопасности и выявлять потенциальные угрозы, а автоматическое обновление сигнатур угроз помогает поддерживать защиту от новых кибератак при минимальных затратах усилий на администрирование.
Доступ с защитой на основе нулевого доверия и аутентификацией по идентификаторам
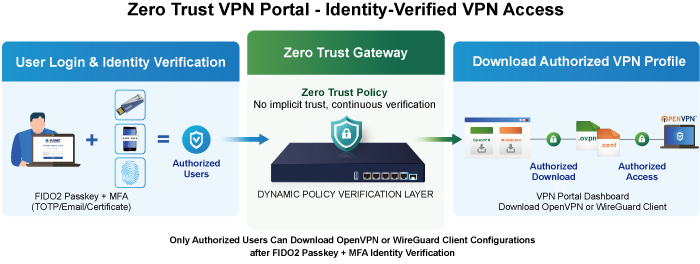
PQCG-800 поддерживает контроль доступа по принципу «нулевого доверия», аутентификацию с помощью FIDO2 Passkey, многофакторную аутентификацию на основе TOTP и аутентификацию на основе сертификатов для повышения уровня проверки личности при работе с корпоративными ресурсами. Встроенная технология ZTNA обеспечивает безопасный доступ на уровне приложений, помогая снизить риски компрометации учетных данных и несанкционированного доступа в распределенных корпоративных средах.
Безопасная загрузка (Secure Boot) для обеспечения целостности доверенной системы
В устройстве PQCG-800 реализована технология Secure Boot, гарантирующая, что при запуске системы выполняется только аутентифицированное и доверенное микропрограммное обеспечение. Проверка криптографических подписей образов формирует «цепочку доверия» на всех этапах загрузки, что помогает защитить целостность системы от несанкционированных изменений в микропрограммном обеспечении.
Автоматическое переключение при сбое между двумя каналами WAN
Устройство PQCG-800, оснащенное WAN-интерфейсами 10GBASE-T RJ45 и 10GBASE-X SFP+, поддерживает интеллектуальную функцию переключения на резервный канал (Dual-WAN failover), обеспечивая непрерывность интернет-соединения. В случае недоступности основного WAN-канала система автоматически переключается на резервный интерфейс, что позволяет свести к минимуму время простоя критически важных для бизнеса приложений.
Гибкие WAN-интерфейсы для расширения сети
Устройство PQCG-800 обеспечивает гибкие возможности развертывания WAN благодаря наличию интерфейсов 10G RJ45 и 10G SFP+, что позволяет администраторам выбирать между медным или оптоволоконным подключением в зависимости от конкретных требований. Поддержка передачи данных по оптоволокну на большие расстояния и высокоскоростного Ethernet-соединения способствует гибкому расширению сети в головных офисах, филиалах, центрах обработки данных и на промышленных объектах.
Безопасное и удобное управление сетью
Устройство PQCG-800 оснащено веб-интерфейсом (HTTPS) и интерфейсом SNMP, предназначенными для удобной настройки и мониторинга. Встроенный веб-интерфейс представляет собой простое в использовании средство управления, не зависящее от платформы, а поддержка протоколов SNMPv1, SNMPv2c и SNMPv3 позволяет интегрировать устройство со стандартным программным обеспечением для управления сетью. Эти инструменты помогают администраторам эффективно обслуживать распределенные сетевые инфраструктуры.
Комплексный межсетевой экран и защита от угроз
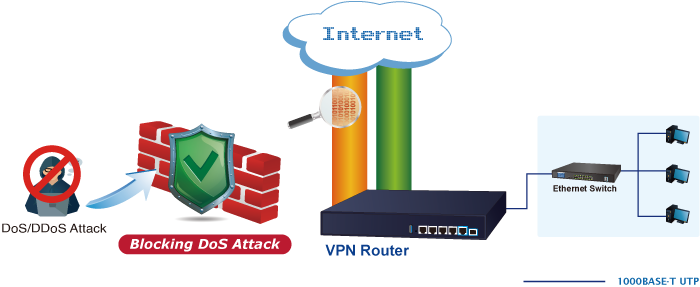
PQCG-800 объединяет в себе функции проверки состояния пакетов (SPI), IDS/IPS, DPI уровня 7 и защиты от DoS/DDoS-атак, обеспечивая комплексную защиту сети. Фильтрация MAC-адресов и IP-адресов помогает обеспечивать соблюдение правил трафика, а функции переадресации портов и DMZ позволяют внутренним серверам предоставлять услуги пользователям Интернета в соответствии с настроенными правилами доступа.
Поддержка VPN-соединений по нескольким протоколам для распределенных сетей
Устройство PQCG-800 обеспечивает безопасный удаленный доступ и подключение типа «сеть-сеть» (site-to-site) благодаря широкому набору VPN-инструментов. Поддержка протоколов IPSec, OpenVPN, WireGuard, GRE, PPTP и L2TP предоставляет гибкие возможности для создания туннелей, что актуально для филиалов, удаленных сотрудников и территориально распределенных бизнес-структур. В сочетании с контролем доступа на основе идентификации пользователей, эти VPN-функции позволяют организациям устанавливать защищенные соединения через общедоступные сети.
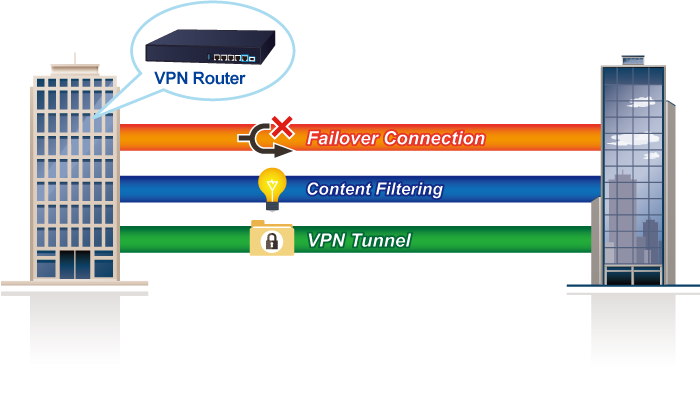
Гибкая маршрутизация с возможностью отключения NAT
Устройство PQCG-800 поддерживает функцию отключения NAT, что позволяет ему работать в режиме чистой маршрутизации — решение, востребованное в сложных сетевых инфраструктурах. Данная возможность особенно полезна в средах, где требуется сквозная IP-прозрачность, — например, в магистральных корпоративных сетях, центрах обработки данных или при интеграции с внешними системами безопасности. Отключение NAT дает администраторам возможность более гибко управлять потоками трафика и политиками маршрутизации.
Максимизация эффективности работы с помощью шлюза PLANET SD-WAN
Устройство PQCG-800 оснащено функционалом SD-WAN (программно-определяемой глобальной сети), предназначенным для оптимизации трафика в рамках нескольких каналов WAN. Управляя доступными сетевыми подключениями на каждой площадке, оно способствует повышению производительности приложений, улучшению пользовательского опыта и упрощению организации сетевого взаимодействия для территориально распределенных бизнес-структур.
Комплексное управление точками доступа для безопасного и простого развертывания
Устройство PQCG-800 объединяет в себе контроллер точек доступа (AP Controller), систему авторизации через веб-портал (Captive Portal), сервер аутентификации RADIUS и DHCP-сервер, что позволяет оптимизировать развертывание сети на предприятиях малого и среднего бизнеса. Подключив внешние интеллектуальные точки доступа PLANET (Smart AP), администраторы могут централизованно управлять беспроводным доступом, применять политики доступа, а также создавать защищенные сети для сотрудников и гостей. Наличие этих встроенных функций избавляет от необходимости использовать дополнительные внешние серверы и упрощает процесс развертывания сети.
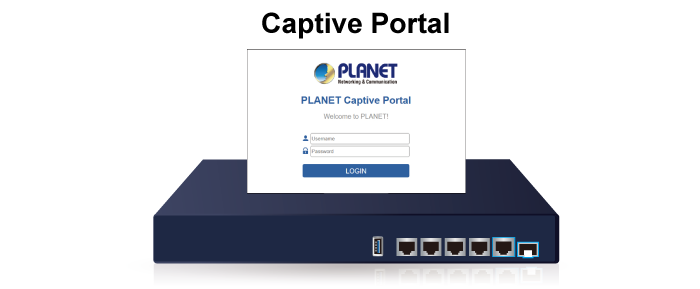
Централизованное удаленное управление управляемыми точками доступа
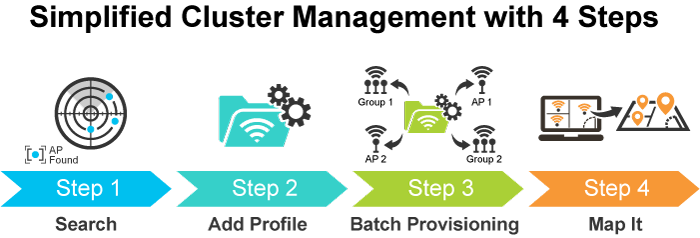
Благодаря интуитивно понятному веб-интерфейсу устройство PQCG-800 обеспечивает централизованное управление интеллектуальными точками доступа PLANET, позволяя легко настраивать SSID, параметры радиосвязи и политики безопасности. Процедура быстрой настройки, состоящая всего из четырех шагов, позволяет одновременно применять профили беспроводной сети к нескольким точкам доступа или их группам, что ускоряет развертывание системы и снижает затраты на ее внедрение.
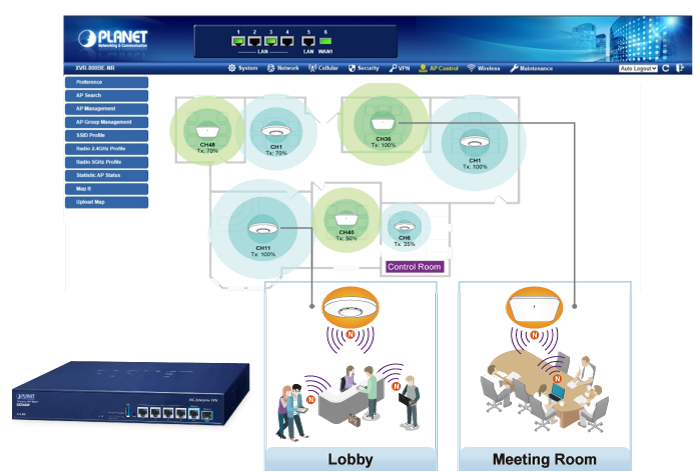
Администраторы могут объединять точки доступа одной модели в кластеры для централизованного управления, гибко добавлять или удалять устройства, а также выполнять массовую настройку или обновление прошивки из единого центра управления. Это обеспечивает масштабируемое и эффективное управление сетью Wi-Fi.
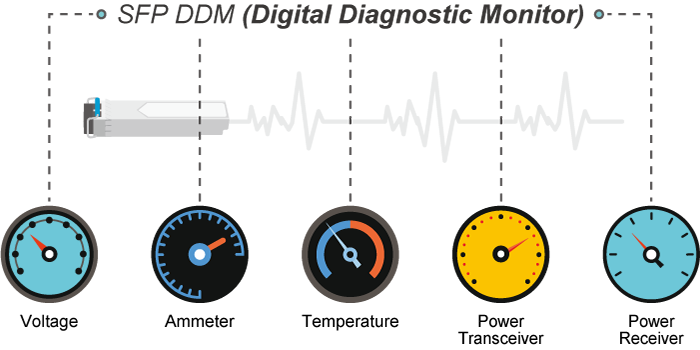
Механизм интеллектуальной диагностики SFP-модулей
Устройство PQCG-800 поддерживает функционал SFP-DDM (Digital Diagnostic Monitor), позволяющий сетевым администраторам в режиме реального времени отслеживать такие параметры трансивера, как выходная и входная оптическая мощность, температура, ток смещения лазера и напряжение питания. Это упрощает мониторинг оптоволоконных линий связи и поиск неисправностей.
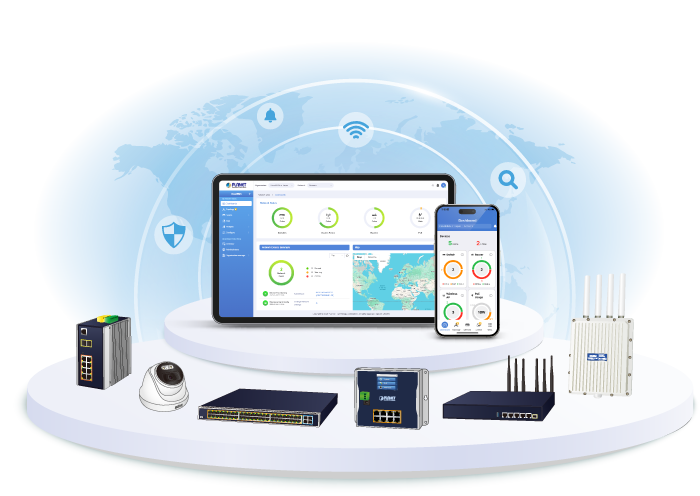
PLANET CloudNMS — облачное универсальное решение для управления сетью
Платформа CloudNMS и мобильное приложение от компании PLANET позволяют ИТ-специалистам удаленно управлять всеми сетевыми устройствами и подключенным к сети оборудованием (Powered Devices, PD) в режиме реального времени. Система CloudNMS, разработанная для предприятий и промышленных объектов, сводит к минимуму необходимость выезда специалистов на место для устранения неполадок благодаря централизованному мониторингу, выявлению сбоев и мгновенному оповещению.
Благодаря CloudNMS компании могут более эффективно, безопасно и интеллектуально управлять разнообразными сетевыми инфраструктурами — и всё это с помощью единой облачной платформы.
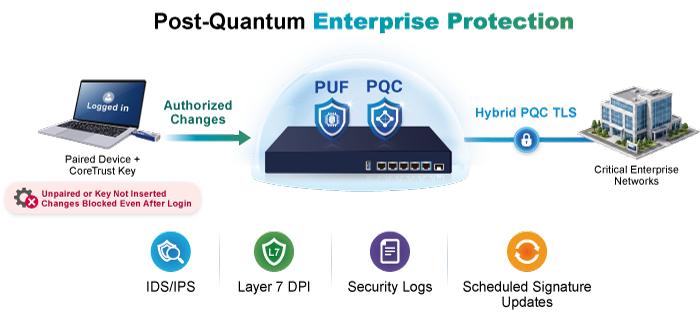
Постквантовая защита для критически важных корпоративных сетей
PQCG-800 обеспечивает безопасное подключение для государственных учреждений, финансовых организаций и корпоративных сетей, обрабатывающих конфиденциальную информацию. Гибридный протокол PQC TLS поддерживает долговременную безопасность связи, а защита конфигурации на основе PUF позволяет изменять настройки шлюза только сопряженным устройствам с вставленным ключом CoreTrust. Устройства, не отвечающие обоим требованиям, не могут изменять настройки даже после входа в систему. Встроенные системы IDS/IPS, DPI уровня 7, журналы безопасности и запланированные обновления сигнатур помогают администраторам обнаруживать угрозы и отслеживать события безопасности в головном офисе, филиалах и удаленных точках.
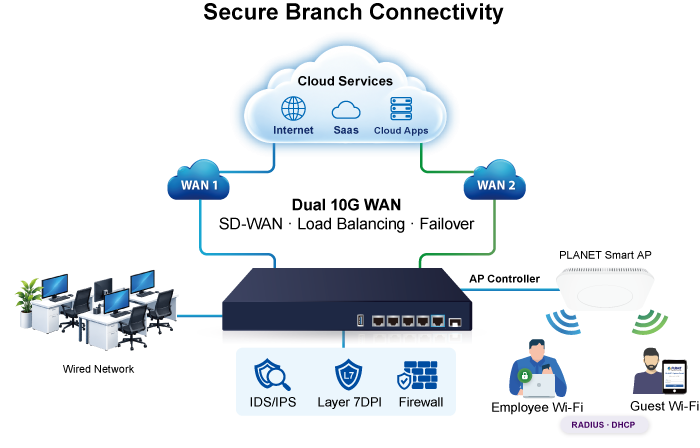
Безопасное подключение филиалов с централизованным управлением сетью
PQCG-800 сочетает в себе двойное подключение к WAN 10G, корпоративную кибербезопасность и централизованное управление сетью для офисов и филиалов. SD-WAN, балансировка нагрузки и автоматическое переключение при сбоях помогают поддерживать надежный доступ к облачным приложениям и бизнес-сервисам, а встроенные IDS/IPS, DPI уровня 7 и межсетевой экран обеспечивают защиту сетевого трафика. Благодаря встроенному контроллеру точек доступа, порталу авторизации, аутентификации RADIUS и DHCP-серверу администраторы могут подключать внешние интеллектуальные точки доступа PLANET для централизованного управления беспроводным доступом сотрудников и гостей. Это интегрированное решение упрощает развертывание в филиалах и обеспечивает согласованные политики безопасности в проводных сетях и подключенных точках доступа.
Quick Guide
| Дата | Версия | Описание | Скачать |
|---|---|---|---|
| 08.10.2026 | 1.0 | Initial release. |

|